データ保護認証 GDPRにより法的に認められている
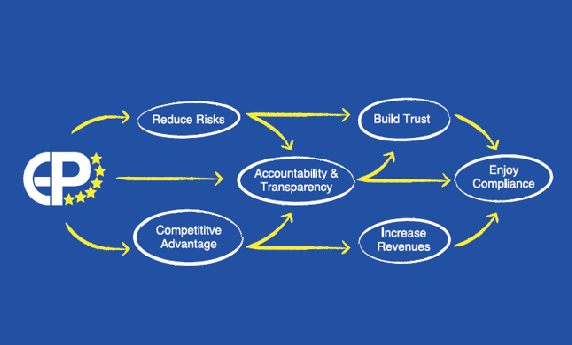
Europrivacy™/®は、GDPRコンプライアンスの簡素化、認証、およびその価値の向上を通じて、法的メリット、安全なデータ転送、競争優位性、収益創出を実現し、リスクとコストを削減します。
公式パートナー - 世界規模での展開
法的に認められたGDPR認証およびデータ転送の仕組み
法的に認められたGDPR認証およびデータ転送メカニズム
Europrivacyは、欧州データ保護シールとして公式に認定されており、GDPR第42条および第46条に基づき、製品やサービスを含むデータ処理のGDPR準拠を認証するものです。
- Europrivacyの認証は、30カ国(EUおよびEEAの全加盟国)のデータ保護当局によって正式に認められています。
- GDPR認証のメリットと法的効力を享受できます。
- 国際的なデータ転送の仕組みとして利用可能です。
- 欧州および世界中で利用可能です。
- リスクの低減、コスト削減、コンプライアンスの簡素化と価値向上、信頼の構築が可能になります。
- サービスプロバイダーに認証取得を依頼することで、リスクとコストを削減できます。
Europrivacyを選ぶべき理由
-
 1
コンプライアンス管理を簡素化する
-
 2
法的リスク、財務的リスク、および評判リスクを低減する
すべての当事者にとって
-
 3
コンプライアンスの簡素化
企業とそのB2Bパートナーのコスト、業務負担、および法的責任を軽減する
-
 4
価値観を遵守し、それを競争優位性と収益へと転換する
-
 5
EU(EDPB)により正式に承認され、30カ国の監督当局から法的に認められている
-
 6
単なる約束ではなく、真に実効性のあるコンプライアンスを検証し、実証すること
-
 7
SCCなどの他の仕組みよりも信頼性が高く、保護性能に優れています
-
 8
認定申請者およびそのB2Bパートナーに対する法的効果および保護のメリット
-
 9
信頼と評判を築く
-
 10
GDPRにより、コンプライアンスの証明として認められている
データ管理者(第24条)、データ処理者(第28条)、セキュリティ対策(第32条)、および設計段階およびデフォルト設定におけるデータ保護(第25条)について
-
 0 当社のパートナー・エコシステムがカバーする国々
-
 0 法的保護が認められている国の管轄区域
-
 0 公式パートナー
-
 0 アカデミーに登録されている専門家
Europrivacyのその他の利点
コスト効率に優れ、信頼性が高く、安心できる
各柱をクリックして、そのメリットを詳しくご覧ください。
- 価値創造の源泉 および競争上の優位性
- コストを削減する 例えば、GDPR第28条に基づくデューデリジェンスなど
- コンプライアンス管理を簡素化する
- 順序付けられたプロセス どの段階でも中断できる
- 方法論の強化 体系的かつ費用対効果の高い評価を可能にする
- ISO認証と併用可能 ISO/IEC 27001など
- EU域外の補完的な国内規制にも対応可能 法的および財務上のリスクの軽減策
- EDPBおよびEAの承認を得ています
- 非常に包括的 製品、サービス、および情報管理システムにおけるデータ処理のため
- 欧州のデータ保護分野におけるトップクラスの専門家によって開発されました
- 継続的改善と実現のプロセス 認証スキームの定期的な見直しを通じて
- 監査人の体系的な研修と評価
- 国際的な専門家委員会によって運営・管理されています データ保護法、認証、およびサイバーセキュリティの分野において
- 国家の義務へと拡大可能
- 新興技術の動向 データ分析、モノのインターネット(IoT)、人工知能(AI)など。
- 専門知識の融合 データ保護法、サイバーセキュリティ、および認証の分野において
- 認証分野における世界のリーダーたちに採用されています
- ISOの要件に準拠
- データ保護当局と緊密に連携して規定されている
- 欧州研究プログラムを通じて開発された 欧州委員会およびスイスによる共同資金提供
- 有資格のコンサルティング会社および法律事務所による支援
- ブロックチェーンを活用した証明書登録簿
- コンプライアンス評価ツール 認証の準備をする
Europrivacyの先駆者たちの声をご覧ください!
“GDPRは原則や目標を定めていますが、それらの目標を達成するための手段までは示していません。 Europrivacy認証はいくつかの疑問を投げかけ、データ保護について多角的な視点を提供し、私たちの考え方を変えるきっかけとなりました。また、業務上の効率化を実質的に可能にしてくれています。独立した第三者機関が当社のプラットフォームを様々な管理基準に準拠していると認定したことを公式に示せるという事実は、クライアントやステークホルダーにとって付加価値となります。”
“Europrivacy認証は、当社のリスクを大幅に軽減し、データ漏洩やコンプライアンス違反による罰則の可能性を低減するだけでなく、顧客、パートナー、ステークホルダーとの信頼関係を構築するための強力なツールとなります。 これは社内の安全策として機能するだけでなく、クライアントに対する保険の充実にもつながります。当社のコンプライアンスへの取り組みを裏付けるだけでなく、責任感があり信頼できる組織としての評判を高め、チームへの教育や研修を通じて組織内のコンプライアンス文化を醸成します。”
“認証は信頼を形あるものにしてくれます。これは、当社のプライバシーに関する取り組みが単なる善意にとどまらず、効果的に実施されていることを、独立した第三者機関が検証した証となります。従業員、顧客、パートナー、そして規制当局に対して、これは極めて明確なメッセージを送ります。プライバシーは適切に管理され、統制されており、最高レベルで真剣に受け止められているのです。”
“Europrivacy認証の取得は、Piano Analyticsの基盤に「プライバシー・倫理・コンプライアンス・バイ・デザイン」を組み込むために、当社のチームが綿密に取り組んできた成果を反映しています。Europrivacyスキームの監査に合格したことは、これらの原則が単なる目標にとどまらず、実際に運用されていることを裏付けるものです。これは、お客様やパートナーの皆様と共有できることを誇りに思う評価です。”
“競争上の優位性にとどまらず、Europrivacy認証の取得は、当社のデータ処理プロセスや、コンプライアンスを立証するために必要な文書について、包括的な全体像を把握する上で役立ちました。これにより、GDPRの要件のあらゆる側面を評価し、見落としがないようにすることができました。当社にとっては、すでにその成果が現れ始めています。 データ提供者、科学委員会のメンバー、メディアといったステークホルダーから多くのフィードバックをいただいています。また、認証取得を機に、潜在的なパートナーからの新たな依頼も寄せられています。これは競争上の優位性であるだけでなく、一般の人々やパートナーに対する認知度向上にもつながっています。”
“Europrivacyは、私たちにとって信頼の証です。これは、私たちが単にプライバシーについて語るだけでなく、実際にそれを実践していることを示しています。 お客様にとっては、データが保護されていることを意味し、従業員にとっては、責任ある企業で働いていることを意味し、パートナーや投資家にとっては、リスクを適切に管理していることを意味し、規制当局にとっては、法令を遵守し、最低限の要件を超えて取り組んでいることを意味します。”
“Europrivacyは私たちのあらゆるニーズに応えてくれました。第三者評価だけでなく、管理措置の実施にも適した体系的な仕組みが整っており、このスキームの適用にあたっては、ECCPの専門家チームが大きな強みとなっています。 この認証マークは、企業がリスクを軽減し、真に重要なこと、すなわちデータ主体の権利とニーズに焦点を当て、市場のニーズに応えていることの証です。認証取得を検討されている方への私のアドバイスは、そのプロセスを恐れることなく、最初から認証機関やEuroprivacyエコシステムのすべての専門家の協力を得ることです。”
資格取得へのスマートな道のり
優先度の高いデータ処理業務を選択してください。それらのコンプライアンス状況を文書化し、準備が整い次第、認証を行ってください。
-
1
リスクを軽減するために、コンプライアンスの遵守状況を確認し、記録を残してください
Europrivacy基準に準拠し、当社のウェルカムパックのサポートにより、 認定パートナー、および ツールの支援を受けて
。
-
2
「価値の創造」に向けたコンプライアンスの認証を取得する
および 中立的な認証機関。
-
3
楽しみながら維持しましょう
当社の規制に関する最新情報やオンラインリソースを活用し、コンプライアンスの徹底にご協力ください。
当社の公式パートナーに無料で見積もりを依頼したり、オンラインのGDPR見積もりツールを利用して、GDPR認証取得によってどれだけのコスト削減が可能かを確認したりしてください。
他の認定資格との比較
EuroprivacyはISO/IEC 27001と組み合わせて活用することも可能ですが、独自の付加価値も提供しています:
- GDPRに基づく法的効力とメリット
- 30の法域で認められている
- 製品やサービスに適用可能
- 国際的なデータ転送のための仕組み
- GDPR第28条に基づくリスクとコストを削減
GDPR認証とその他の仕組みとの比較
他のGDPRの仕組みとは異なり、認証制度は、コンプライアンスが効果的に実施されていることを確認するために、独立した監査に依存しています。そのため、GDPRでは認証制度が73回言及されており(これは他のすべての仕組みを合わせた回数よりも多い)、多くの法的効果を有しています。
| Certification | CC | BCR | SCC | |
|---|---|---|---|---|
| 設計段階およびデフォルト設定によるデータ保護 (GDPR第25条) | はい | いいえ | いいえ | いいえ |
| データ管理者の適格性 (GDPR第24条) | はい | はい | いいえ | いいえ |
| データ処理者の適格性 (GDPR第28条) | はい | はい | いいえ | いいえ |
| セキュリティの適切性 (GDPR第32条) | はい | はい | いいえ | いいえ |
| (GDPR第83条)
に基づく行政罰金への影響 |
はい | はい | いいえ | いいえ |
| 普遍性:業界を横断した適用可能性 | はい | いいえ | いいえ | はい |
| 無形資産としての価値 | はい | いいえ | いいえ | いいえ |
| 優先度の高いデータ処理に注力できる可能性 | はい | いいえ | いいえ | はい |
| スケーラビリティ (すべてのB2Bパートナーに共通) | はい | はい | はい | いいえ |
| GDPR参照数 | 73 | 36 | 25 | 7 |