Arvolupaukset
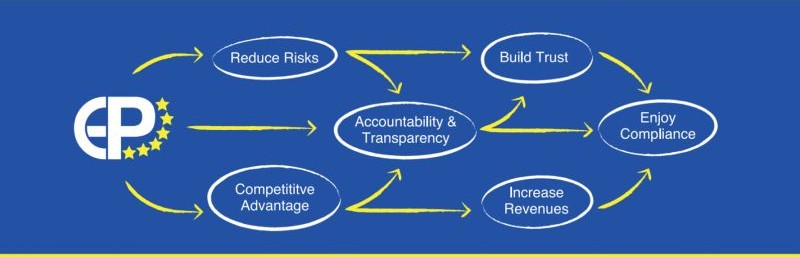
Tutustu siihen, miten Europrivacy voi vastata tarpeisiisi vähentämällä riskejä ja kustannuksia, rakentamalla luottamusta sekä muuttamalla vaatimustenmukaisuuden kilpailuedun ja arvonluonnin lähteeksi. Tutustu Europrivacy-yleiskatsaukseemme ja suosituksiin. Arvioi sen liiketoiminta-arvoa ja sertifiointikustannuksia sekä laske hyötysi meidän ROI-laskurillamme. Vertaa Europrivacya ISO/IEC 27001-, 27701- ja muihin sertifiointeihin sekä muihin GDPR-mekanismeihin (SCC, BRC, CC). Tutustu sääntelylaajennuksiimme ja muihin järjestelmiimme tai lataa Europrivacy White Paper.
Hyödyt ja lisäarvo
- Vähennä oikeudellisia, taloudellisia ja maineeseen liittyviä riskejä.
- Hyödynnä vaatimustenmukaisuuttasi kilpailuetuna ja tulonlähteenä.
- Hyödy GDPR:n oikeusvaikutuksista, kuten riittävyyden osoittamisesta rekisterinpitäjien (GDPR 24 artikla), henkilötietojen käsittelijöiden (GDPR 28 artikla), turvallisuuden (GDPR 32 artikla) sekä sisäänrakennetun ja oletusarvoisen tietosuojan (GDPR 25 artikla) osalta.
- Tarkista, dokumentoi ja osoita vaatimustenmukaisuus puolueettoman kolmannen osapuolen arvioinnin avulla.
- Yksinkertaista ja yhdenmukaista vaatimustenmukaisuuden hallintaa kriteereillä, jotka kaikki EU- ja ETA-maiden kansalliset viranomaiset ovat tunnustaneet.
- Suojaa kansainväliset tiedonsiirrot (GDPR 46 artikla).
- Rakenna luottamusta ja varmuutta rekisteröidyille, B2B-kumppaneille ja sidosryhmille.
- Paranna mainetta ja markkinoille pääsyä.
- Vähennä riskejä ja kustannuksia henkilötietojen käsittelijöiden osalta edellyttämällä heiltä sertifiointia (GDPR 28 artikla).
- Laajenna vaatimustenmukaisuuden arviointi EU:n ulkopuolisiin lainkäyttöalueisiin.
- Liity tietosuojaan sitoutuneeseen liiketoimintaekosysteemiin.
- Käytä verkkoaineistoja ja -työkaluja tietosuojaa ja vaatimustenmukaisuutta varten.
- Vastaanota päivityksiä vaatimustenmukaisuuden vaatimuksista.
- Kasvata markkina-arvoa vähentämällä sijoittajien riskejä ja epävarmuutta.
Europrivacyn ainutlaatuisuus
- Ainoa EU:n (EDPB) hyväksymä GDPR-sertifiointi kansainväliseen käyttöön eurooppalaisille ja ei-eurooppalaisille yrityksille.
- Ainoa tunnustettu mekanismi kansainvälisiin tiedonsiirtoihin GDPR:n 46 artiklan mukaisesti.
- Soveltuu sekä rekisterinpitäjille että henkilötietojen käsittelijöille.
- Yhteentoimiva ja helposti yhdistettävissä ISO 27001 -standardiin.
- Kustannustehokas arviointi.
- Taustalla maailmanlaajuinen virallisten kumppaneiden ekosysteemi yli 150 maassa, mukaan lukien sertifioinnin, konsultoinnin ja oikeudellisten palveluiden maailmanlaajuiset johtajat.
- Täysin yhteentoimiva Interprivacyn kanssa, joka on Global ACI:n (ent. IAF) ja sen 99 kansallisen akkreditointielimen hyväksymä kansainvälinen tietosuojasertifiointijärjestelmä.
- Helposti laajennettavissa muihin säädöksiin, mukaan lukien Euroopan ulkopuolisiin tietosuojasäännöksiin.
- Suunniteltu kattamaan innovatiiviset teknologiat, kuten tekoäly, lohkoketju ja IoT.
- Korkein CSEM-pistemäärä 35/35 sertifiointijärjestelmien arviointimenetelmän (Certification Scheme Evaluation Methodology) mukaisesti.
- Kansainvälisen asiantuntijapaneelin (International Board of Experts) ylläpitämä.
- Eurooppalaisen tutkimusyhteisön tukema.
- Tukena verkkoakatemia ja -aineistot sekä johtavat ratkaisuntarjoajat.
- Saatavilla useilla kielillä.
- Ei asiakaslukkiutumista: vapaa valinta laajasta pätevöityneiden palveluntarjoajien joukosta.
“GDPR asettaa periaatteet ja tavoitteet, mutta ei anna keinoja näiden tavoitteiden saavuttamiseksi. Europrivacy-sertifiointi nosti esiin tärkeitä kysymyksiä, tarjosi useita näkökulmia tietosuojaan ja sai meidät ajattelemaan toisin. Se myös auttaa meitä konkreettisesti tehostamaan toimintaamme. Se, että voimme virallisesti osoittaa riippumattoman kolmannen osapuolen todenneen alustamme olevan eri kontrollien mukainen, tuo lisäarvoa asiakkaille ja sidosryhmille.”
“Europrivacy-sertifiointi vähentää merkittävästi riskejämme pienentäen tietoturvaloukkausten ja säännösten noudattamatta jättämisestä aiheutuvien sanktioiden todennäköisyyttä, ja se on tehokas työkalu luottamuksen rakentamiseen asiakkaidemme, kumppaneidemme ja sidosryhmiemme kanssa. Se toimii sisäisenä suojamekanismina, mutta mahdollistaa myös asiakkaiden varmuuden vahvistamisen. Se ei ainoastaan validoi vaatimustenmukaisuustoimiamme, vaan parantaa mainettamme vastuullisena ja luotettavana organisaationa sekä edistää säännösten noudattamisen kulttuuria organisaatiossasi kouluttamalla tiimiä.”
“Europrivacy-sertifioinnin saavuttaminen heijastaa tiimimme tekemää perusteellista työtä sisäänrakennetun yksityisyyden suojan, etiikan ja vaatimustenmukaisuuden tuomiseksi Piano Analyticsin perustaan. Europrivacy-järjestelmän mukaisten auditointien läpäiseminen vahvistaa, että nämä periaatteet eivät ole vain toiveita, vaan ne ovat toiminnallista todellisuutta. Tämä on tunnustus, jota jaamme ylpeinä asiakkaillemme ja kumppaneillemme.”
“Kilpailuedun lisäksi Europrivacy-sertifioinnin läpäiseminen on auttanut meitä muodostamaan kattavan yleiskuvan tiedonkäsittelyprosesseistamme ja vaatimustenmukaisuuden tueksi tarvittavasta dokumentaatiosta. Se auttoi meitä arvioimaan GDPR-vaatimusten kaikkia osa-alueita ja varmistamaan, ettemme jätä mitään huomiotta. Meidän osaltamme se kantaa jo hedelmää. Olemme saaneet paljon palautetta sidosryhmiltämme – datantuottajilta, tieteellisen toimikuntamme jäseniltä, medialta. Olemme myös saaneet uusia yhteydenottoja potentiaalisilta kumppaneilta sertifiointimme jälkeen. Se on kilpailuetu, mutta se tarjoaa myös näkyvyyttä yleisölle ja kumppaneille.”
“Europrivacy on meille luottamuksen merkki. Se osoittaa, että emme vain puhu tietosuojasta, vaan myös toimimme sen mukaisesti. Asiakkaillemme se tarkoittaa heidän tietojensa suojaamista, työntekijöillemme se tarkoittaa työskentelyä vastuullisessa yrityksessä, kumppaneillemme ja sijoittajillemme se merkitsee hyvää riskienhallintaa, ja sääntelyviranomaisille se osoittaa, että noudatamme lakia ja ylitämme vähimmäisvaatimukset.”
“Europrivacy vastasi kaikkiin tarpeisiimme. Se on erinomaisesti jäsennelty kolmannen osapuolen arviointia varten mutta myös kontrollien toteuttamiseen, ja ECCP:n asiantuntijatiimi tekee eron järjestelmän soveltamisessa. Sinetti on osoitus siitä, että yritys lieventää riskejä ja keskittyy siihen, millä on todella merkitystä: rekisteröityjen oikeuksiin ja tarpeisiin sekä markkinoiden vaatimuksiin vastaamiseen. Neuvoni sertifiointia harkitseville on, ettei prosessia pidä pelätä ja että sertifiointielimet sekä kaikki Europrivacy-ekosysteemin asiantuntijat kannattaa ottaa mukaan heti alusta alkaen.”